L’adware est un logiciel qui affiche automatiquement des publicités sur votre appareil afin de générer des revenus pour son développeur. Le terme combine « advertising » (publicité) et « software » (logiciel). Il va des applications légitimes financées par la publicité et installées avec consentement aux programmes agressifs et malveillants qui s’installent sans autorisation, dégradent les performances et compromettent la vie privée.
Qu’est-ce que l’adware ? – Définition et explication
L’adware — abréviation de « advertising-supported software » (logiciel financé par la publicité) — désigne tout programme qui affiche des publicités à un utilisateur, généralement via un navigateur web, des fenêtres contextuelles sur le bureau ou au sein d’autres applications. La caractéristique déterminante est l’intention : l’adware existe pour générer de l’argent à son développeur en plaçant des publicités sous vos yeux.
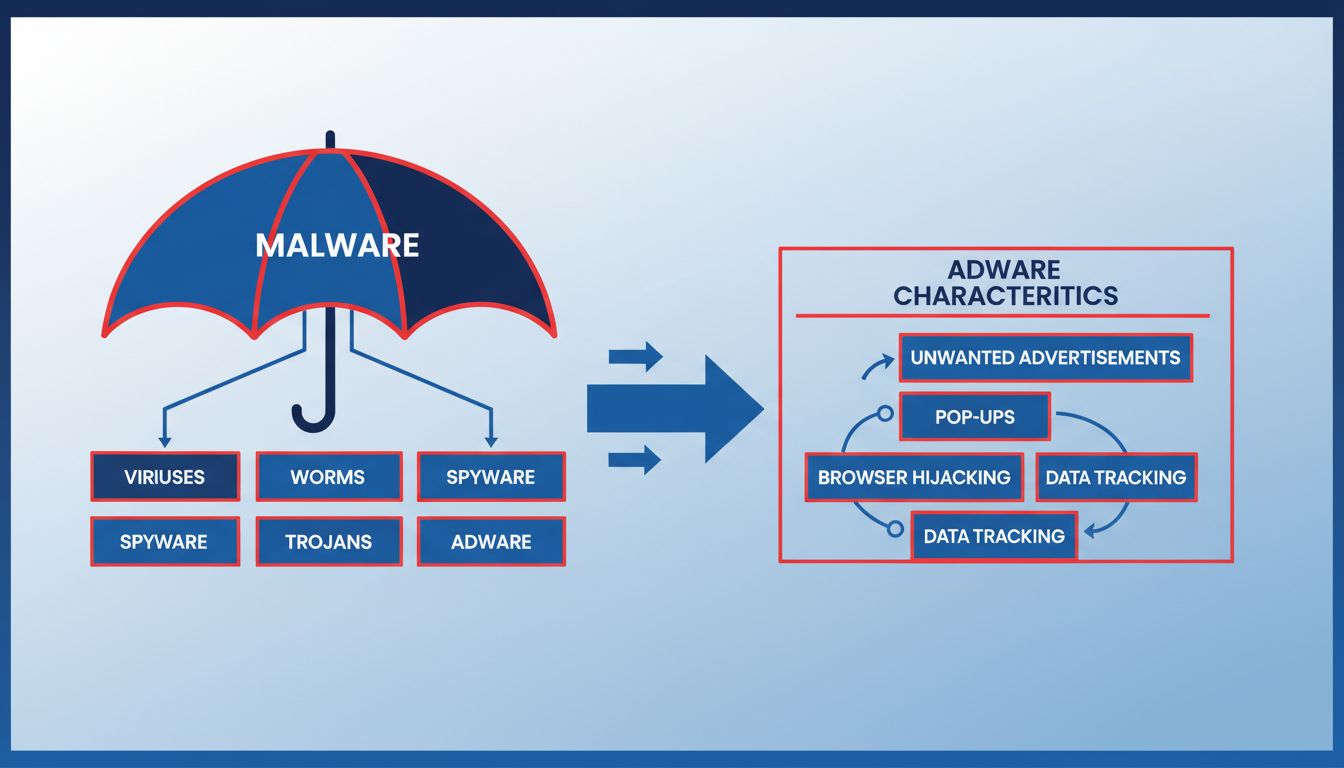
La Cybersecurity and Infrastructure Security Agency (CISA) classe l’adware dans la catégorie plus large des logiciels indésirables susceptibles d’« afficher des publicités non sollicitées » et de « suivre votre activité de navigation ». Les éditeurs de solutions de sécurité établissent une distinction entre deux grandes catégories :
- Adware légitime — installé avec une information claire et le consentement de l’utilisateur, souvent comme contrepartie d’un logiciel gratuit.
- Adware malveillant / programmes potentiellement indésirables (PUP) — installé sans consentement réel, souvent groupé avec d’autres logiciels et fréquemment associé à du suivi ou à la collecte de données.
Certains adware vont plus loin. Ils redirigent votre navigateur, modifient votre moteur de recherche par défaut, injectent des publicités dans des sites web légitimes et collectent votre historique de navigation pour constituer un profil à des fins de publicité ciblée. À ce stade, ils basculent résolument dans la catégorie que la plupart des professionnels de la sécurité appellent malware.
Lancez votre programme d'affiliation aujourd'hui
Configurez le suivi avancé en quelques minutes. Aucune carte de crédit requise.
L’adware repose sur un modèle économique simple : il s’installe sur le plus grand nombre d’appareils possible, affiche des publicités et génère des revenus à chaque fois que ces publicités sont vues ou reçoivent un clic. Comprendre ce modèle est essentiel pour saisir pourquoi l’adware persiste malgré des décennies d’outils de détection.
Modèles de revenus : PPC, PPV et PPI
Les développeurs d’adware et les fournisseurs qui le diffusent monétisent via trois canaux :
| Modèle | Fonctionnement | Rémunération type |
|---|
| Paiement au clic (PPC) | Revenu à chaque clic d’un utilisateur sur une publicité | — |
| Paiement à l’affichage (PPV) | Revenu à chaque affichage d’une publicité (impression) | — |
| Paiement à l’installation (PPI) | Revenu à chaque installation d’un adware groupé sur un appareil | — |
Les grands réseaux publicitaires réputés utilisent des systèmes de détection de fraude qui bloquent la majeure partie du trafic adware. En conséquence, les opérateurs d’adware ont souvent recours à des plateformes publicitaires plus petites et obscures, aux politiques plus laxistes — c’est pourquoi les publicités diffusées par les adware présentent fréquemment des contenus de piètre qualité ou trompeurs : fausses alertes, pilules minceur, arnaques pour devenir riche rapidement et contenus pour adultes.
Collecte et suivi des données
Au-delà de l’affichage de publicités, de nombreux programmes adware collectent des données vous concernant. Ils suivent :
- L’historique de navigation et les requêtes de recherche
- Les informations sur l’appareil et les détails du système d’exploitation
- La localisation géographique (déduite de l’adresse IP)
- Les schémas de clics et le temps passé sur les pages
Ces données servent deux objectifs. Premièrement, elles permettent une publicité ciblée — vous montrer des publicités sur lesquelles vous êtes plus susceptible de cliquer, ce qui augmente les revenus PPC et PPV du développeur. Deuxièmement, les données elles-mêmes peuvent être vendues à des courtiers tiers, créant ainsi une source de revenus secondaire. Dans certains cas, les informations collectées alimentent des campagnes de phishing ou des fraudes d’identité.
Types d’adware
L’adware n’est pas un bloc monolithique. Les chercheurs en sécurité et les éditeurs d’antivirus le regroupent selon le comportement, le consentement et le niveau de risque.
Adware légitime
Certains programmes adware sont installés en toute connaissance de cause et avec le consentement de l’utilisateur. Les développeurs proposent des logiciels gratuits et compensent les coûts grâce à la publicité intégrée. Exemples :
- Applications mobiles gratuites avec bannières publicitaires
- Services de streaming financés par la publicité (comme l’offre gratuite de Spotify)
- Outils de productivité qui affichent un panneau publicitaire discret
L’adware légitime divulgue son modèle publicitaire dans les conditions d’utilisation. Il ne cache pas sa présence, ne modifie pas les paramètres du navigateur sans autorisation et propose une option payante sans publicité ou un moyen clair de refuser. Il est légal et, pour de nombreux utilisateurs, constitue un échange équitable.
Programmes potentiellement indésirables (PUP)
Les PUP se situent dans une zone grise. Ils peuvent être mentionnés quelque part dans l’installateur — mais l’information est enfouie, pré-cochée par défaut ou rédigée dans un langage confus. Les utilisateurs installent souvent des PUP sans s’en rendre compte.
Les comportements courants des PUP incluent :
- Modifier la page d’accueil du navigateur et le moteur de recherche par défaut
- Injecter des publicités dans des pages web où elles n’apparaissaient pas auparavant
- Installer des barres d’outils ou des extensions de navigateur
- Collecter des données de navigation sans consentement explicite
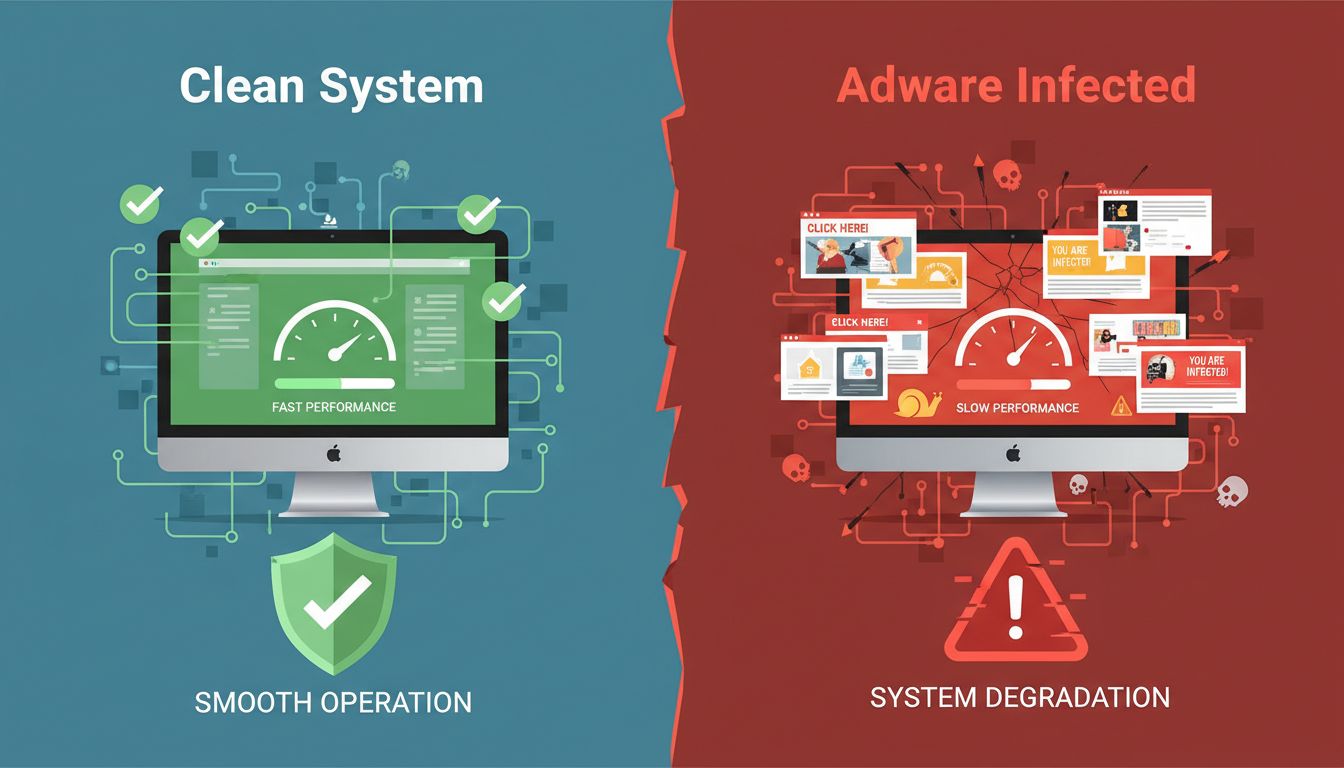
Les PUP ne sont pas toujours ouvertement malveillants, mais ils dégradent les performances, encombrent l’expérience de navigation et réduisent la maîtrise de l’utilisateur. La plupart des antivirus signalent désormais les PUP lors des analyses et proposent de les supprimer.
Adware malveillant
À l’extrémité du spectre, l’adware malveillant s’installe sans aucun consentement, se cache de l’utilisateur et nuit activement à l’appareil. Il peut :
- Ouvrir en rafale des fenêtres contextuelles impossibles à fermer
- Rediriger des requêtes de recherche légitimes vers des pages d’affiliation ou de phishing
- Télécharger et installer d’autres logiciels malveillants
- Exploiter des vulnérabilités du navigateur pour obtenir un accès plus profond au système
- Voler des identifiants de connexion, des données financières ou des fichiers personnels
L’adware malveillant est sans ambiguïté illégal dans la plupart des juridictions et est traité comme un malware par tous les grands éditeurs de solutions de sécurité.
Rejoignez notre newsletter
Soyez le premier à connaître les nouvelles fonctionnalités et mises à jour.
L’adware atteint les appareils par plusieurs vecteurs d’infection, dont la plupart exploitent des comportements utilisateurs courants.
Téléchargements de logiciels groupés
La méthode de distribution la plus fréquente est le regroupement. L’adware est intégré à l’installateur d’un programme gratuit légitime — souvent un freeware ou un shareware téléchargé depuis des sites tiers. Le composant adware est pré-coché dans l’assistant d’installation, parfois dissimulé derrière les options d’installation « Avancé » ou « Personnalisée » que les utilisateurs ignorent.
Une fois que vous avez cliqué à travers une installation standard, l’adware groupé s’installe en même temps que le programme que vous vouliez — et vous n’en saurez peut-être jamais rien.
Vulnérabilités exploitées
Certains programmes adware n’attendent pas que vous téléchargiez quoi que ce soit. Ils exploitent des vulnérabilités connues dans votre navigateur, votre système d’exploitation ou vos plugins de navigateur pour forcer une installation. Visiter un site web compromis ou malveillant suffit. Cette méthode — souvent appelée téléchargement furtif (drive-by download) — fonctionne particulièrement bien sur les systèmes non corrigés.
Fausses mises à jour et malvertising
Les attaquants diffusent également de l’adware via de fausses invites de mise à jour. Vous pouvez voir une fenêtre contextuelle affirmant que votre navigateur, Flash Player (désormais obsolète, mais toujours imité) ou un codec multimédia doit être mis à jour. Cliquer sur l’invite installe l’adware à la place.
Le malvertising — injection de code malveillant dans des réseaux publicitaires légitimes — est un autre vecteur. Un site web sain peut diffuser une publicité infectée qui redirige vers un installateur d’adware, sans que le propriétaire du site en ait connaissance.
L’adware ne s’annonce pas toujours. Certaines variantes sont subtiles. Cependant, plusieurs signes indiquent de manière fiable une infection.
Signes courants sur Windows et Mac
- Fenêtres publicitaires contextuelles inattendues apparaissant sur le bureau ou dans le navigateur, y compris sur des sites qui n’affichent normalement pas de publicités
- Redirections du navigateur — saisir une URL ou une requête de recherche et atterrir sur une page inconnue
- Une page d’accueil ou un moteur de recherche par défaut modifié que vous n’avez pas défini
- De nouvelles barres d’outils, extensions ou plugins apparaissant dans votre navigateur sans action de votre part
- Des performances molles — l’appareil est lent, le navigateur se fige ou le ventilateur tourne en continu
- Des programmes inconnus répertoriés dans vos applications installées ou dans la barre d’état système
- Des pages web qui s’affichent incorrectement — publicités recouvrant le contenu, mises en page cassées ou liens supplémentaires insérés dans le texte
Un ou deux de ces symptômes peuvent indiquer un adware ; plusieurs réunis le rendent très probable. Les utilisateurs de Windows tendent à rencontrer davantage de variantes d’adware, simplement en raison de la part de marché plus importante de la plateforme, mais l’adware sur Mac a fortement augmenté ces dernières années — en particulier les détourneurs de navigateur et les PUP groupés.
Signes d’infection par adware sur mobile
Les appareils mobiles — en particulier les téléphones Android — sont de plus en plus ciblés. Les signes incluent :
- Des publicités en plein écran apparaissant en dehors des applications
- Des applications que vous n’avez pas installées apparaissant dans votre tiroir d’applications
- Une décharge rapide de la batterie et des pics d’utilisation des données
- Le navigateur qui redirige vers des pages saturées de publicités
- Des abonnements SMS premium non autorisés (une forme de monétisation de l’adware appelée fraude aux SMS surtaxés, ou toll fraud)
L’adware sur iOS est plus rare en raison du processus de révision des applications d’Apple, mais il apparaît via des applications installées en sideloading, des profils de configuration et des certificats d’entreprise compromis.
L’adware est-il un virus ? L’adware est-il illégal ?
Adware, malware et spyware : quelles différences ?
Ces termes se recouvrent, mais ne sont pas interchangeables :
| Terme | Définition | Lien avec l’adware |
|---|
| Malware | Tout logiciel conçu pour nuire, exploiter ou compromettre un appareil ou ses données | L’adware malveillant est un sous-ensemble du malware |
| Virus | Malware qui se réplique en infectant d’autres fichiers | L’adware ne se réplique pas ; ce n’est pas un virus |
| Spyware | Logiciel qui surveille et collecte en secret les données de l’utilisateur | De nombreux programmes adware incluent des fonctionnalités de spyware |
| PUP/PUA | Logiciel que les utilisateurs ne souhaitent peut-être pas, mais qui n’est pas franchement malveillant | La plupart des adware entrent dans cette catégorie |
L’adware n’est pas un virus — il ne se réplique pas et ne corrompt pas les fichiers. Mais lorsqu’il s’installe sans consentement, suit le comportement et redirige le trafic, il relève du malware. Lorsqu’il collecte l’historique de navigation et des données personnelles, il recoupe le spyware. Les éditeurs de solutions de sécurité classent fréquemment l’adware agressif sous les trois étiquettes.
Statut juridique de l’adware
La légalité de l’adware dépend du consentement et de la juridiction. Les facteurs clés sont :
- Information — l’utilisateur savait-il que l’adware était installé ?
- Consentement — l’utilisateur a-t-il donné un accord réel ?
- Comportement — l’adware se fait-il passer pour autre chose, entrave-t-il la suppression ou vole-t-il des données ?
L’adware légitime, avec une information claire et un consentement volontaire, est légal. L’adware malveillant, qui dissimule sa présence et collecte des données sans autorisation, est illégal en vertu de lois telles que le Computer Fraud and Abuse Act (CFAA) et de diverses lois des États sur la protection des consommateurs.
La suppression de l’adware exige une approche méthodique. S’appuyer sur une seule étape laisse souvent des résidus qui se réinstallent.
Étapes de suppression sur Windows
- Lancez une analyse antivirus complète. Utilisez un outil réputé comme Malwarebytes, Bitdefender ou Kaspersky. Les versions gratuites suffisent dans la plupart des cas pour détecter et supprimer.
- Vérifiez les programmes installés. Allez dans Paramètres > Applications > Applications installées et triez par date. Désinstallez tout élément inconnu ou ajouté récemment sans votre connaissance.
- Réinitialisez votre navigateur. Dans Chrome, allez dans Paramètres > Réinitialiser les paramètres. Dans Edge, allez dans Paramètres > Réinitialiser les paramètres. Dans Firefox, allez dans Aide > Informations de dépannage > Réinitialiser Firefox. Cela supprime les extensions, réinitialise la page d’accueil et efface les redirections mises en cache.
- Supprimez les extensions de navigateur inconnues. Avant la réinitialisation, vérifiez le gestionnaire d’extensions/compléments de chaque navigateur et supprimez tout ce que vous ne reconnaissez pas.
- Nettoyez le fichier hosts. Certains adware modifient
C:\Windows\System32\drivers\etc\hosts pour rediriger le trafic. Ouvrez-le dans le Bloc-notes en tant qu’administrateur et supprimez toute entrée suspecte sous les lignes localhost par défaut. - Lancez une seconde analyse avec un autre outil. Un moteur antivirus peut détecter ce qu’un autre a manqué.
Étapes de suppression sur Mac
- Vérifiez les applications et les éléments de connexion. Allez dans Finder > Applications et recherchez les applications inconnues. Ensuite, allez dans Réglages Système > Général > Éléments de connexion et supprimez les entrées suspectes.
- Vérifiez les profils de navigateur et les extensions. Safari, Chrome et Firefox autorisent tous des profils de configuration que l’adware peut exploiter — en particulier dans Safari (Réglages Système > Général > Gestion des appareils).
- Lancez un scanner de malwares spécifique à Mac. Malwarebytes pour Mac et Intego détectent tous deux efficacement l’adware sur Mac.
- Réinitialisez les navigateurs. Suivez les mêmes étapes de réinitialisation que sur Windows pour chaque navigateur installé.
Suppression sur appareils mobiles
- Android : Démarrez en mode sans échec (maintenez le bouton d’alimentation enfoncé, puis maintenez « Éteindre »), puis désinstallez les applications suspectes depuis Paramètres > Applications. Lancez une analyse avec une application de sécurité mobile comme Malwarebytes ou Bitdefender.
- iOS : Supprimez les applications suspectes, vérifiez Réglages > Safari > Effacer l’historique et les données de sites web, et supprimez les profils de configuration inconnus sous Réglages > Général > VPN et gestion d’appareils.
Si l’adware persiste malgré les tentatives de suppression, une réinitialisation d’usine — suivie d’une restauration sélective des données à partir d’une sauvegarde propre — est l’option la plus fiable.
La prévention est plus efficace que la suppression. Les pratiques suivantes réduisent votre risque à presque zéro.
Téléchargez uniquement depuis des sources officielles
Tenez-vous-en au Microsoft Store, au Mac App Store, à Google Play ou au site web officiel du développeur. Les portails de téléchargement tiers constituent le plus grand vecteur d’adware groupé. Si vous devez télécharger depuis un site tiers, choisissez l’installation « Personnalisée » ou « Avancée » et décochez manuellement chaque offre facultative.
Lisez les écrans d’installation
La plupart des adware groupés reposent sur des utilisateurs qui cliquent sur « Suivant » sans lire. Prenez votre temps. Cherchez les cases pré-cochées proposant des « logiciels supplémentaires », des « offres recommandées » ou une « recherche améliorée ». Refusez-les toutes.
Maintenez vos logiciels à jour
Les mises à jour du système d’exploitation et les correctifs du navigateur comblent les vulnérabilités qu’exploitent les téléchargements furtifs. Activez les mises à jour automatiques sur Windows, macOS, Chrome et Firefox.
Utilisez un bloqueur de publicités
Un bloqueur de publicités pour navigateur comme uBlock Origin stoppe de nombreuses campagnes de malvertising avant qu’elles ne puissent vous rediriger. Il réduit également l’exposition aux publicités trompeuses qui imitent les avertissements du système.
Installez un antivirus réputé
Les antivirus modernes détectent les PUP et les adware — pas seulement les virus. Windows Defender (intégré à Windows 10 et 11) inclut la détection des PUP, bien qu’elle doive être activée manuellement dans certaines configurations. Les outils tiers de Malwarebytes, Bitdefender et Kaspersky offrent une détection par défaut plus agressive.
L’adware et le marketing d’affiliation
L’adware constitue une menace persistante pour l’écosystème du marketing d’affiliation, car il peut voler des commissions et corrompre les données d’attribution.
Il existe trois méthodes courantes :
Le cookie stuffing (bourrage de cookies). L’adware dépose un cookie de suivi d’affiliation sur le navigateur de l’utilisateur sans que celui-ci ait réellement cliqué sur un lien d’affiliation. Lorsque l’utilisateur visite ensuite le site de l’annonceur et effectue un achat, c’est l’opérateur de l’adware — et non l’éditeur légitime — qui reçoit la commission.
Le remplacement de lien. L’adware détecte la visite d’un utilisateur sur un site marchand et redirige l’URL en y ajoutant l’identifiant d’affilié de l’opérateur de l’adware. Le référent d’origine perd le crédit de la vente.
L’injection dans les résultats de recherche. L’adware modifie les résultats de recherche pour faire transiter le trafic par des liens d’affiliation. Un utilisateur qui saisit directement le nom d’un marchand dans la barre d’adresse peut tout de même atterrir sur une page marquée du code de suivi de l’opérateur de l’adware.
Impact selon le rôle
| Rôle | Impact de l’adware |
|---|
| Annonceurs | Paiement de commissions sur des ventes qui auraient eu lieu de toute façon. Des données d’attribution faussées rendent l’optimisation des campagnes peu fiable. |
| Éditeurs | Perte de commissions légitimes lorsque l’adware écrase leurs cookies ou redirige leurs recommandations. Les revenus chutent sans explication. |
| Gestionnaires de programmes d’affiliation | Confrontés à un trafic gonflé et de mauvaise qualité dans les rapports. Ils doivent consacrer du temps à la détection de la fraude et au traitement des rétrofacturations. La réputation du programme souffre lorsque les éditeurs imputent au réseau les commissions volées. |
Protéger les programmes d’affiliation contre l’adware
- Surveillez les schémas de conversion anormaux. Un affilié générant un taux de conversion inhabituellement élevé sur du trafic direct ou des mots-clés de marque est un signal d’alarme.
- Auditez les URL de provenance. Vérifiez si le trafic référé provient de sites de contenu légitimes ou de chaînes de redirection suspectes.
- Raccourcissez la durée des cookies pour le trafic de marque. Cela limite la fenêtre pendant laquelle un navigateur bourré de cookies peut convertir.
- Faites respecter des conditions d’utilisation des éditeurs qui interdisent explicitement l’adware, le cookie stuffing et les redirections forcées, et résiliez les affiliés qui les enfreignent.
- Utilisez l’analyse du délai clic-conversion. Le cookie stuffing produit souvent des conversions des heures ou des jours après les clics naturels, qui ont tendance à convertir en quelques minutes.
La fraude à l’affiliation par adware est une forme d’activité malveillante qui nuit à toutes les parties de l’écosystème, à l’exception du fraudeur. Le marketing d’affiliation légitime — où les éditeurs gagnent des commissions en recommandant sincèrement des produits — n’a aucun lien avec les pratiques adware. La distinction compte : les opérateurs d’adware ne sont pas des affiliés ; ce sont des fraudeurs qui exploitent l’infrastructure d’affiliation.